Smart Energy Expert Group (SEEG) ha rilasciato un rapporto riguardante il tema, sempre più rilevante, della cybersicurezza degli inverter fotovoltaici.
Finora, il dibattito si è concentrato prevalentemente sulle vulnerabilità dei singoli inverter e sui rischi teorici legati all’accesso remoto. Tuttavia, con una capacità fotovoltaica installata nell’UE che ha già raggiunto 406 GW e che, secondo le previsioni, arriverà a 718 GW entro il 2030, il nuovo rapporto del gruppo di lavoro sulla cybersicurezza del SEEG analizza cosa accade quando questi rischi si estendono a milioni di impianti connessi a Internet.
La conclusione è che attacchi coordinati ai sistemi fotovoltaici potrebbero provocare squilibri nella rete elettrica, congestioni e variazioni di tensione, causando potenzialmente interruzioni della fornitura elettrica su vasta scala.
Gli esperti individuano tre rischi particolarmente gravi:
Attacchi attraverso le piattaforme cloud centrali dei produttori, che possono collegarsi a una capacità installata nell’ordine dei gigawatt.
Backdoor introdotte intenzionalmente dai produttori per conto di attori statali.
Attacchi a impianti fotovoltaici su scala industriale attraverso le infrastrutture di accesso remoto.
Un punto cruciale del rapporto è che la normativa europea vigente non affronta adeguatamente il rischio di backdoor introdotte intenzionalmente nella catena di fornitura. Il documento raccomanda di limitare l’impiego di componenti e software provenienti da fornitori ad alto rischio, classificare gli inverter fotovoltaici come prodotti importanti ai sensi del Cyber Resilience Act, affinché siano soggetti a una valutazione indipendente della conformità, e introdurre controlli molto più rigorosi sulle comunicazioni da remoto e sugli aggiornamenti del firmware.
Si tratta di un passo importante nel dibattito europeo sulla cybersicurezza del fotovoltaico: l’attenzione si sta spostando dall’individuazione delle vulnerabilità alla definizione di come regolamentare concretamente produttori, installatori e proprietari degli impianti, mentre il fotovoltaico assume un ruolo sempre più significativo nel sistema elettrico.
Il sottogruppo SEEG ha effettuato una valutazione dei rischi per i diversi casi d’uso. La valutazione dei rischi è stata basata sul giudizio degli esperti del sottogruppo. I rischi sono stati poi combinati in una valutazione complessiva del rischio. In caso di discrepanze significative nelle stime tra gli esperti, queste sono state discusse per raggiungere una stima comune. La valutazione è stata limitata ai rischi che gli attacchi informatici agli impianti fotovoltaici (PV) presentano per il sistema elettrico. La preoccupazione principale è che, se gli aggressori compromettessero un gran numero di impianti fotovoltaici, potrebbero controllare la potenza generata da questi impianti, ad esempio accendendoli o spegnendoli.
Poiché gli impianti fotovoltaici gestiscono una quantità di energia così elevata, gli aggressori potrebbero quindi perturbare il sistema elettrico in diversi modi:
• Squilibrio tra domanda e offerta: I TSO (gestori dei sistemi di trasmissione) possono di solito contrastare lo squilibrio utilizzando le riserve di contenimento della frequenza che mantengono. Se lo squilibrio è maggiore delle riserve, la frequenza del sistema elettrico può comunque uscire dall’intervallo consentito. I TSO potrebbero quindi dover scollegare il carico o la generazione. Se tali misure di distacco del carico non sono sufficienti a normalizzare la frequenza, nel peggiore dei casi lo squilibrio può portare a interruzioni di corrente (blackout).
• Problemi di congestione: Potrebbero causare problemi di congestione nella rete di distribuzione o di trasmissione se linee, trasformatori o altre apparecchiature vengono sovraccaricati. I TSO o i DSO (gestori dei sistemi di distribuzione) potrebbero quindi dover spegnere una parte della rete elettrica per contrastare tali problemi.
• Problemi con i livelli di tensione: Potrebbero causare problemi con i livelli di tensione nella rete di trasmissione o di distribuzione. Nel peggiore dei casi, i TSO o i DSO potrebbero dover spegnere nuovamente parte della rete per mantenerla in uno stato sicuro.
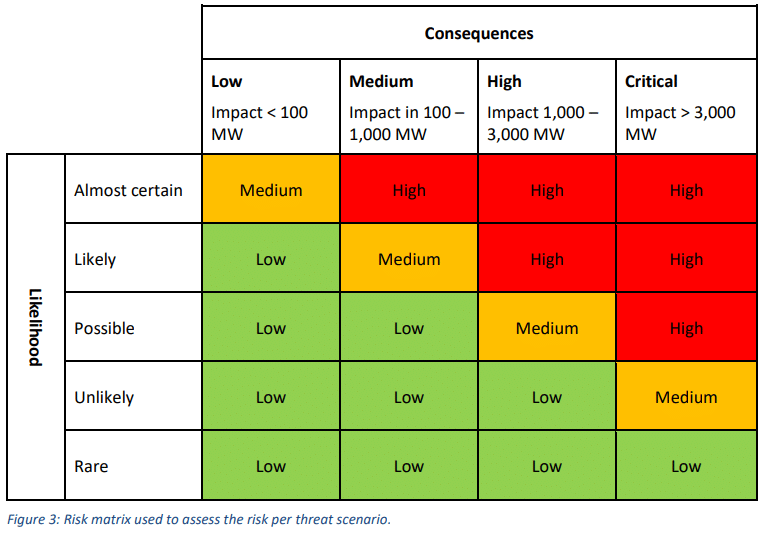
In tutti questi casi, l’impatto di un attacco informatico è direttamente correlato alla quantità di energia che l’aggressore può controllare. Pertanto, nella valutazione dei rischi gli esperti del SEEG hanno utilizzato la matrice dei rischi mostrata nella Figura 3. La matrice misura l’impatto di un attacco informatico in base alla quantità di energia controllata dall’aggressore. È focalizzata sull’area sincrona dell’Europa continentale, per la quale le riserve di contenimento della frequenza mantenute dai TSO sono pari a 3.000 MW. Di conseguenza, si prevede che gli attacchi informatici che controllano una potenza superiore a tale soglia abbiano impatti gravi.
Enel Green Power, operando attraverso la controllata Enel Green Power Chile e con la Empresa Nacional de Electricidad SA, hanno siglato un contratto a lungo termine per la fornitura di energia e la vendita di certificati verdi.
Delta persegue il proprio approccio green e sostenibile e presenterà a Intersolar nuovi inverter fotovoltaici, piattaforme per lo stoccaggio dell’energia e soluzioni per la ricarica degli EV.
Abafoods è un’azienda specializzata nella produzione di bevande biologiche con sede a Badia Polesine (RO) e ha recentemente realizzato un impianto per l’autoproduzione di energia con un efficienza superiore all’85%.
Avalon Media srl, via Brioschi, 29 20842 Besana in Brianza. P.Iva: 08119820960